Januar 2026 [Release v0.545.0 – v0.551.0]
Identity, SSO and Session Security
OpenID Connect (OIDC) ist für die Anmeldung mit unternehmensweiten Identity Providern verfügbar, und SSO erstreckt sich nun auf die Werkeroberfläche (Web und native) mit derselben Konfiguration wie die Admin-App. Sitzungen laufen nach einer konfigurierbaren Inaktivitätsdauer ab; vor dem Abmelden erfolgt eine Warnung, und Arbeitsbereiche können Werkergeräte pro Sitzung an einen einzelnen Benutzer sperren. Die Impersonation-Funktion ist in GMP-Umgebungen standardmäßig optional (Opt-in), und ausgehende Benachrichtigungs-E-Mails können Ihre eigene SMTP-Absenderadresse statt der Standard-no-reply-Adresse verwenden.
Erfahren Sie mehr über logging in und session time-outs in Azumuta.
Signatures and Four-Eyes Compliance
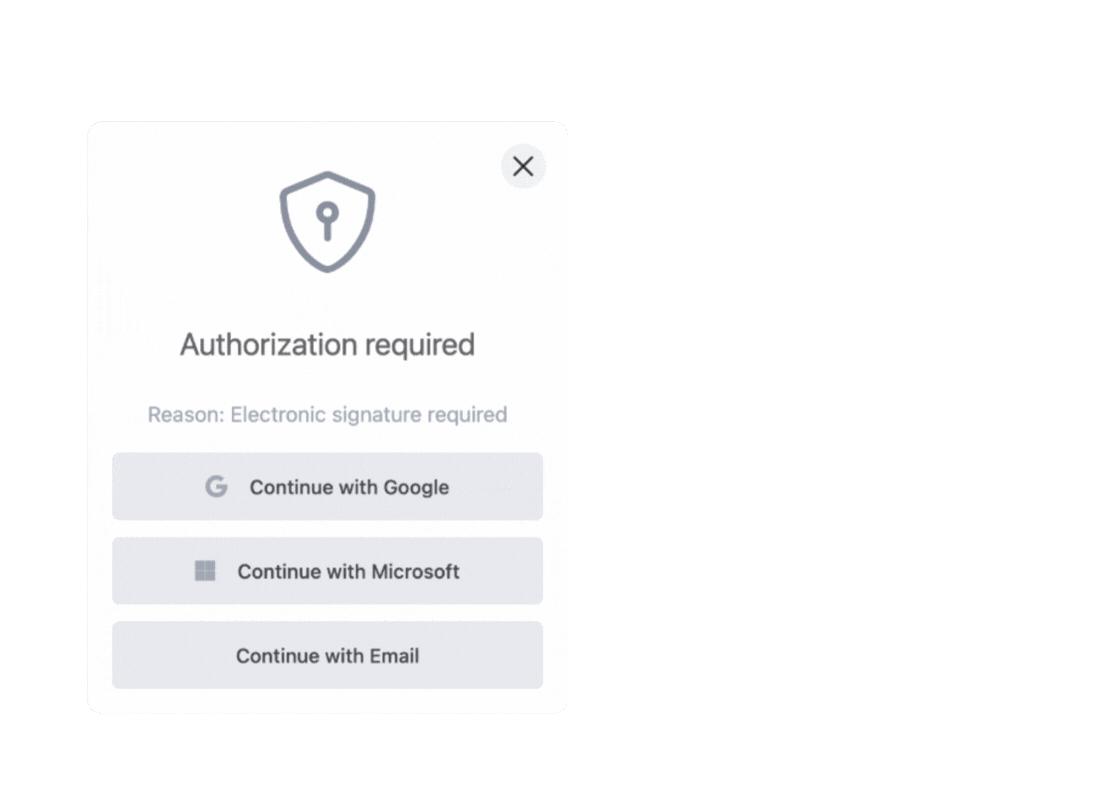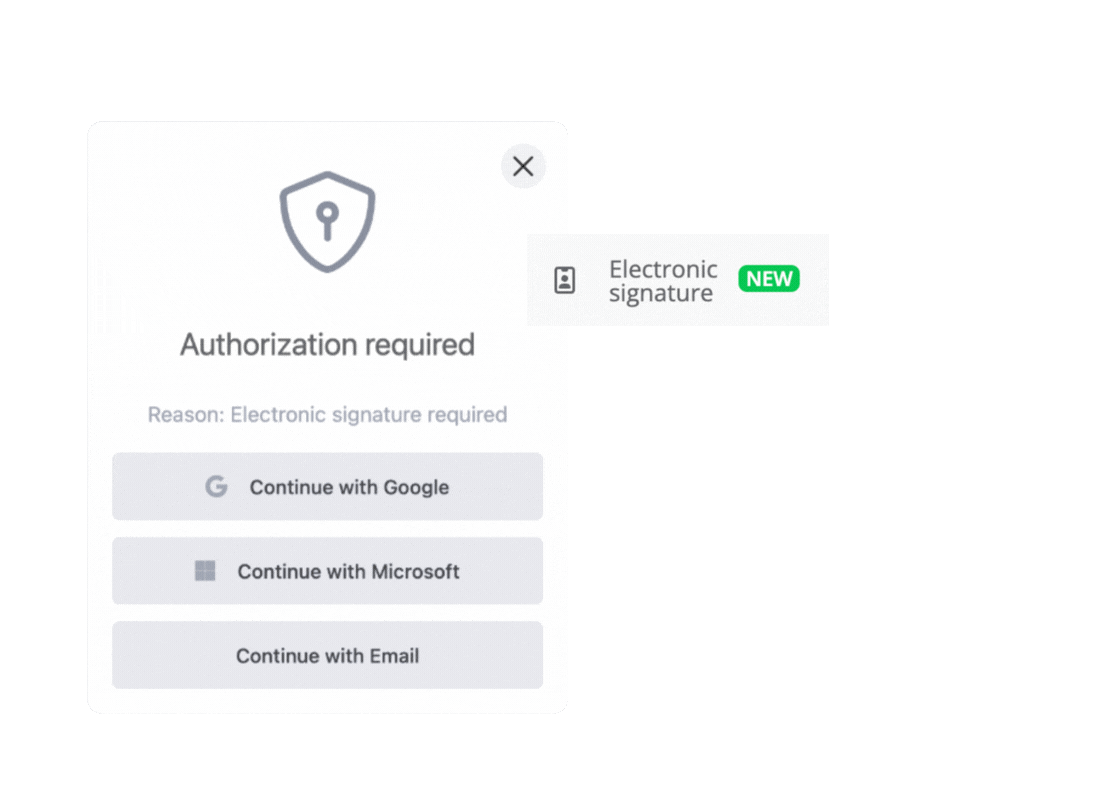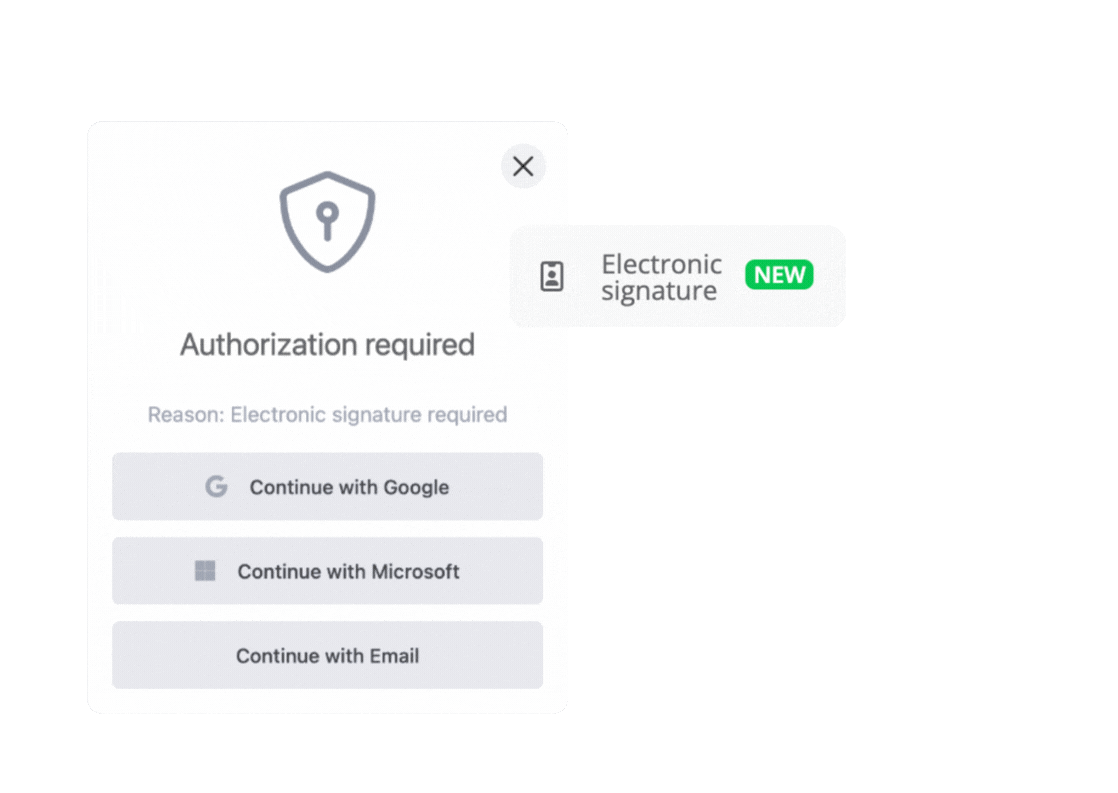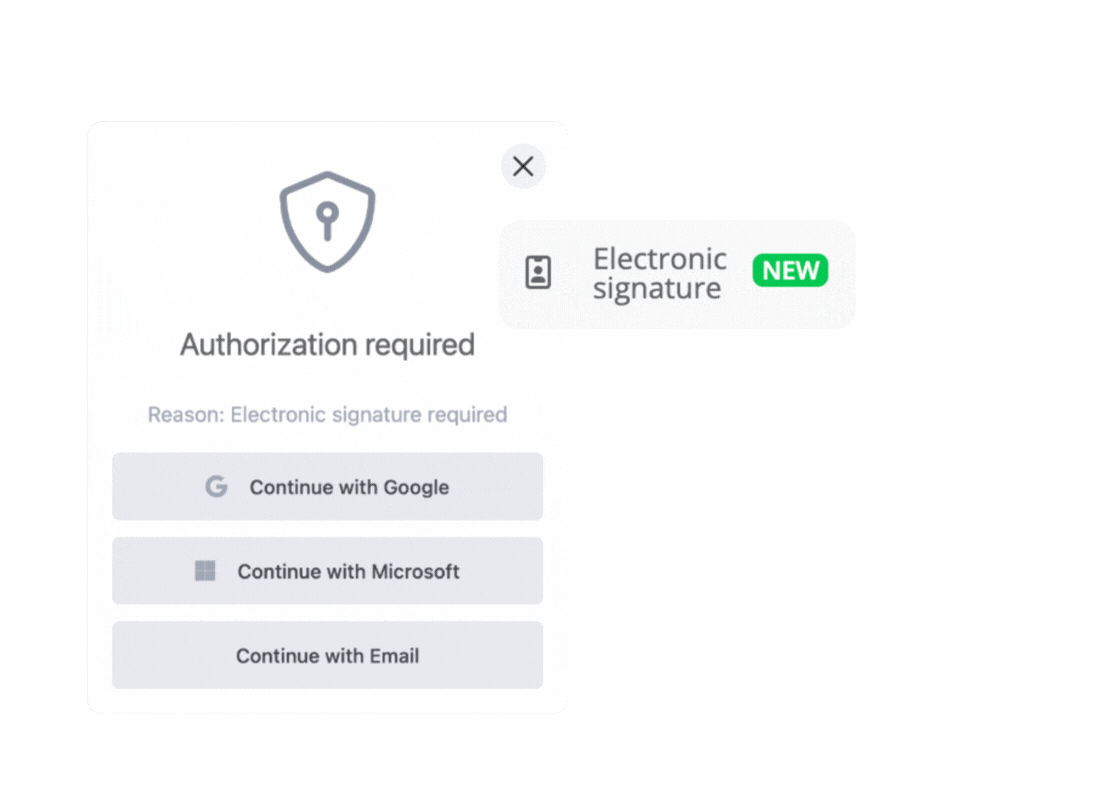
Elektronische Unterschriften und Genehmigungsfreigaben können eine OIDC-Erneut-Authentifizierung oder Badge-Verifizierung erfordern; jeder Versuch wird im Audit-Trail protokolliert. Sie können eine Unterschrift verlangen, bevor ein kritischer Schritt oder eine Board-Aufgabe weitergeht — in Arbeitsanweisungen oder bei Aufgaben auf dem Improvement-Board — und festlegen, wer unterschreiben darf: eine bestimmte Person, eine Benutzergruppe oder der aktuelle Werker. Werker authentifizieren sich per Badge, E-Mail und Passwort oder via SSO, wenn eine strengere erneute Authentifizierung nötig ist.
Neue Geräte verhindern standardmäßig, dass Werker ihre eigenen Antworten doppelt prüfen, und Qualitätsverantwortliche erhalten eine E-Mail, wenn eine Doppelprüfung aussteht. Autoren von Arbeitsanweisungen können dieselbe von ihnen erstellte Version nicht mehr genehmigen oder unterschreiben, und die Doppelprüfungs-Benutzeroberfläche wird vollständig ausgeblendet, wenn die Funktion deaktiviert ist.
Erfahren Sie mehr über double-checks in Azumuta.
Audit Trail and Traceability
Ein eigener Audit-Trail-Bildschirm unter Einstellungen unterstützt Filterung und Export für Compliance-Reviews, und abgeschlossene Audit-Ergebnisse können gesperrt werden, sodass Bestehens- und Nichtbestehensresultate nach der Ausführung nicht mehr geändert werden können.
Versionen von Arbeitsanweisungen unterscheiden jetzt in der Revisionshistorie zwischen Genehmigungs- und Wirksamkeitsdatum, und ein Board-Element kann automatisch verschoben werden, wenn die verknüpfte Anweisung ihr Wirksamkeitsdatum erreicht. Bei mehrstufigen Freigaben öffnet sich jede Freigabesäule zum Unterschreiben erst, nachdem die vorherige abgeschlossen ist.
Erfahren Sie mehr über the audit trail in Azumuta.
Faster Authoring and Fewer Mistakes
Fügen Sie Schritte und Blöcke aus der Vorlagenbibliothek direkt im Schritt-Schnellmenü ein, und neu erstellte Audits werden automatisch mit ihrem Review-Board verknüpft. Werker erhalten eine Bestätigung, bevor sie eine laufende Arbeitsanweisung in der Werker-App verlassen, und Schulungserinnerungen können nach einer festgelegten Anzahl von Tagen nach einem Ereignis ausgelöst werden. Abgeschlossene digitale Formulare exportieren als strukturierte PDFs zur Archivierung in regulierten Umgebungen.
Erfahren Sie mehr über editing work instructions in Azumuta.
Notifications and Admin UX
E-Mail-Benachrichtigungen werden an Benutzer oder Gruppen gesendet, wenn elektronische Unterschriften erforderlich sind — entsprechend dem Verhalten des Freigabeprozesses. Die Steuerung "Hide User Rights" ist visuell von den normalen Berechtigungsumschaltern getrennt, um versehentliche Sperrungen zu verhindern, und die Rechte-Matrix ist für die tägliche Administration klarer.
Erfahren Sie mehr über user rights in Azumuta.